PHP açığından sonra şimdi de modemlerde 16 yıllık hata ortaya çıktı! Wi-Fi şifreniz bile sizi koruyamıyor
Broadcom'un eski WPS kodunda bulunan "WPSplinter" adlı güvenlik açığı, saldırganların Wi-Fi şifresine ihtiyaç duymadan modemlerin belleğine erişmesine veya cihazlarda uzaktan kod çalıştırmasına imkan tanıyor. İşte tüm detaylar...
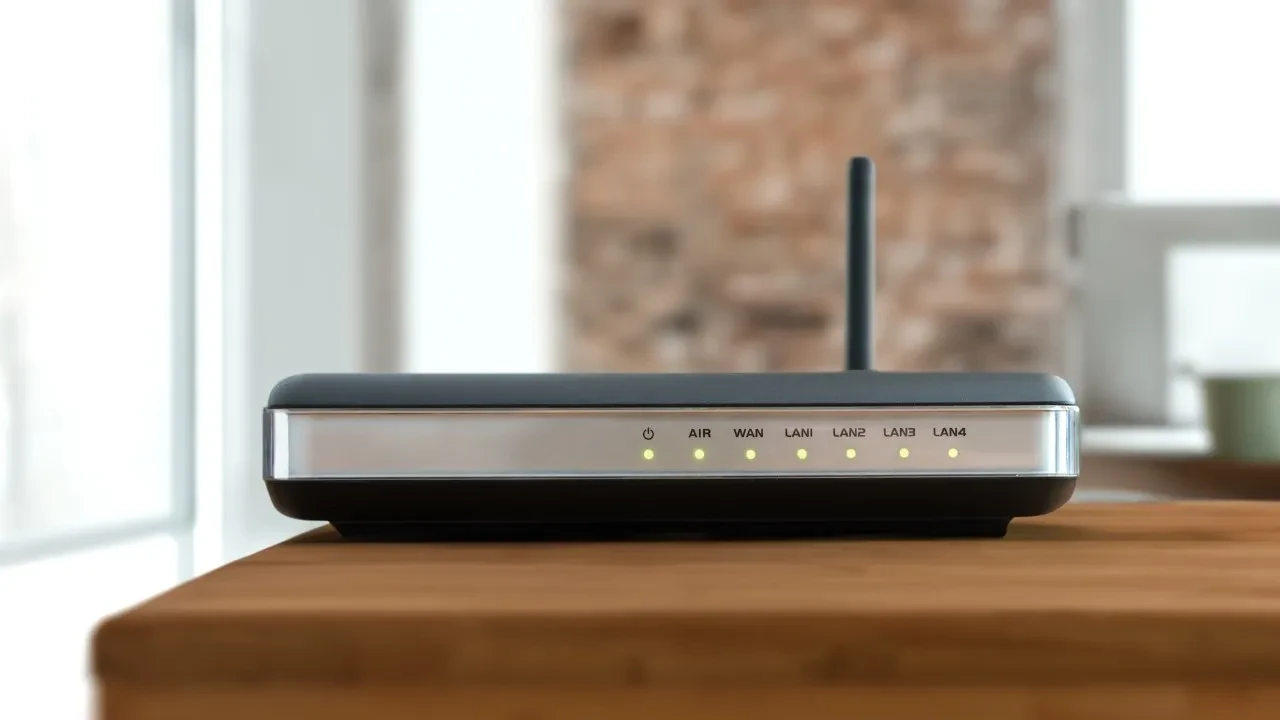
Broadcom'un modemlerde kullanılan eski yazılım kodunda bulunan ve 16 yıldır var olan güvenlik açığı, dünya genelinde milyonlarca cihazı siber saldırılara karşı savunmasız bıraktı. WPSplinter adı verilen açık, saldırganların Wi-Fi şifresini bilmeden ve cihazla WPS eşleştirmesini tamamlamadan modemlerin belleğine erişmesine veya cihazlarda uzaktan kod çalıştırmasına imkan tanıyor.
PHP açığından sonra şimdi de modemlerde 16 yıllık hata ortaya çıktı! Wi-Fi şifreniz bile sizi koruyamıyor
0:00205
HABERİN ÖZETİ
PHP açığından sonra şimdi de modemlerde 16 yıllık hata ortaya çıktı! Wi-Fi şifreniz bile sizi koruyamıyor
Broadcom modemlerinde bulunan ve 16 yıldır var olan WPSplinter adlı güvenlik açığı, milyonlarca cihazı siber saldırılara karşı savunmasız bırakıyor.
WPSplinter, saldırganların Wi-Fi şifresini bilmeden veya WPS eşleştirmesini tamamlamadan modem belleğine erişmesine veya uzaktan kod çalıştırmasına imkan tanıyor.
Güvenlik açığı, Broadcom'un WPS özelliği için geliştirdiği eski yazılım kodundan kaynaklanıyor.
Saldırganın cihazın kablosuz sinyal menzilinde bulunması yeterli oluyor.
Bu açık nedeniyle Belçika'da yaklaşık 1,5 milyon cihazın risk altında olduğu belirtiliyor.
Dünya genelinde etkilenen cihaz sayısının yüz milyonlarla ifade edilebileceği tahmin ediliyor.
Broadcom'un 2018'den beri sorundan haberdar olduğu ancak yapılan düzeltmenin eksik olduğu savunuluyor.
Güvenlik araştırmacısı Quentin Kaiser, hatayı 16 Ekim'de Paris'te düzenlenen Hexacon konferansında açıkladı. Güvenlik açığının kaynağında Broadcom'un WPS özelliği için geliştirdiği eski kod bulunuyor. Kullanıcıların Wi-Fi şifresini girmek yerine modemdeki bir düğmeye basarak cihazlarını Wi-Fi'ye bağlamasını sağlayan WPS sistemi, mesajların belirli biçimlerde işlenmesine dayanıyor.
Wİ-Fİ ŞİFRENİZİ BİLMELERİNE BİLE GEREK YOK
Fakat yazılımdaki eski bir kodun bu mesajları hatalı işlemesi sebebiyle saldırganların belirli mesaj dizilerini kullanarak cihazın belleğini okumasına veya harici kod çalıştırmasına yol açıyor.
Saldırının gerçekleştirilmesi için Wi-Fi şifresinin bilinmesi ya da WPS eşleştirmesinin tamamlanması gerekmiyor. Saldırganın cihazın kablosuz sinyal menzilinde bulunması yeterli oluyor. Sorun ise doğrudan WPS teknolojisinden değil, Broadcom'un geliştirdiği yazılım kodundan kaynaklanıyor.
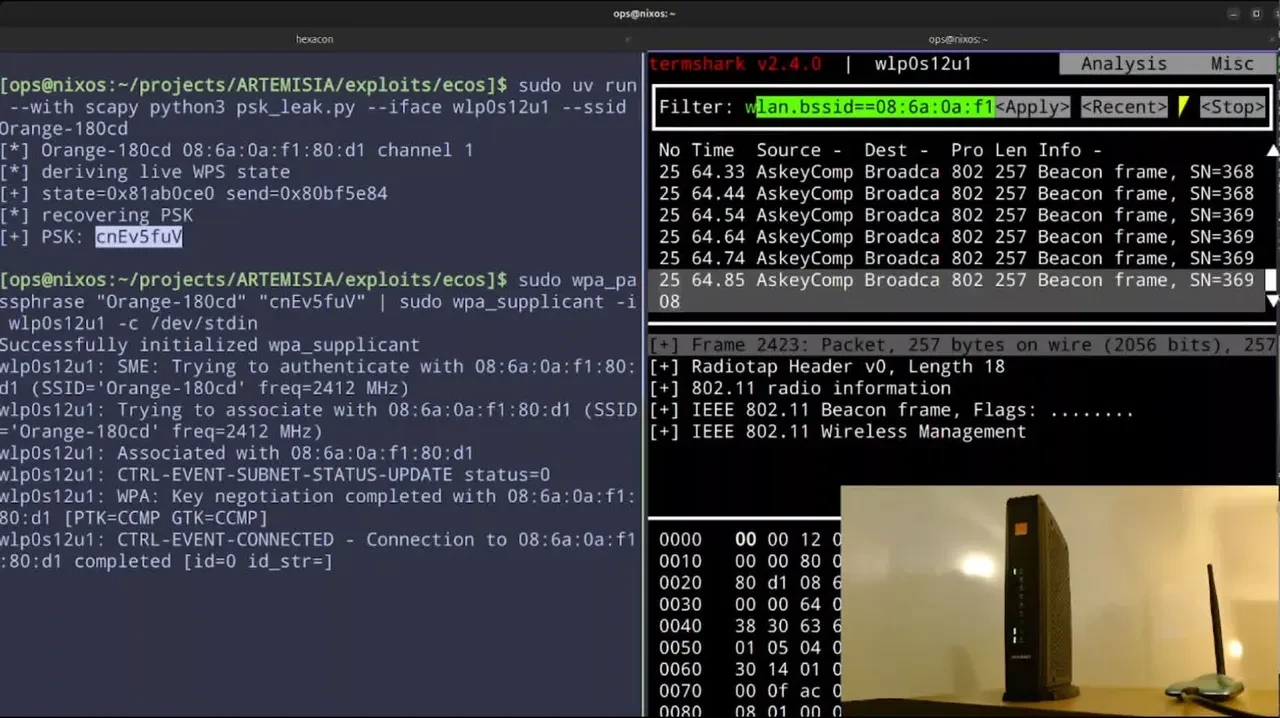
Kaiser'ın gerçekleştirdiği testler, açığın nasıl kullanıldığını ortaya koydu. Orange Belgium tarafından sağlanan Askey TCG3000 ağ geçidinde saldırganın Wi-Fi anahtarını cihazın NVRAM belleğinden çekebildiği, ardından anahtarı kablosuz bağlantı üzerinden geri alarak ağa katılabildiği gösterildi.
Sagemcom tarafından üretilen Proximus BBOX3V+ modelinde ise internet bağlantısına ihtiyaç duyulmadan yalnızca Wi-Fi üzerinden uzaktan kabuk erişimi sağlandı. Kaiser, saldırının uzun mesafelerden de gerçekleştirilebildiğini belirtti.
Araştırmacının dikkat çektiği bir diğer nokta, açığın bulunmasında yapay zekadan yararlanılması oldu. Kaiser, yapay zekanın hatayı bir haftadan kısa sürede tespit etmesine yardımcı olduğunu, aynı çalışmanın geleneksel yöntemlerle aylar sürebileceğini söyledi.
Kaiser, açığı Belçika'daki dört büyük internet servis sağlayıcısından üçünün, Proximus, Orange ve VOO'nun kullandığı ağ geçitlerinde doğruladı. Araştırmacının hesaplamasına göre yalnızca Belçika'da yaklaşık 1,5 milyon cihaz risk altında bulunuyor.
Ancak aynı Broadcom yongalarını kullanan modem ve ağ geçitleri dünyanın farklı ülkelerinde de kullanılıyor. Kaiser'ın henüz eksiksiz olmadığını belirttiği etkilenen cihazlar listesinde Cisco, TP-Link, Netgear, Sagemcom, Nokia, ZTE ve Zyxel markaları yer alıyor. Araştırmacıya göre dünya genelindeki etkilenen cihaz sayısı yüz milyonlarla ifade edilebilecek seviyede bulunuyor.
Kaiser, güvenlik açığını temmuz ayında Broadcom'a bildirdi. Şirket sorundan 2018'den beri haberdar olduğunu ve eski WPS kodunu yazılımında değiştirdiğini ve araştırmacının konuyu cihaz üreticileriyle görüşmesi gerektiğini bildirdi. Ancak Kaiser, 2018'de yapılan düzeltmenin de eksik olduğunu savunuyor.




 Google Play
 App Store


 09:38
 Haberi Paylaş




 İLGİLİ HABERLER
 YORUM YAZ