Avrupa'da tonlarca gıdayı bozduran siber saldırı! Türkiye için de alarm verdi: Marketler hedefte mi? Necmettin Batırel uyardı
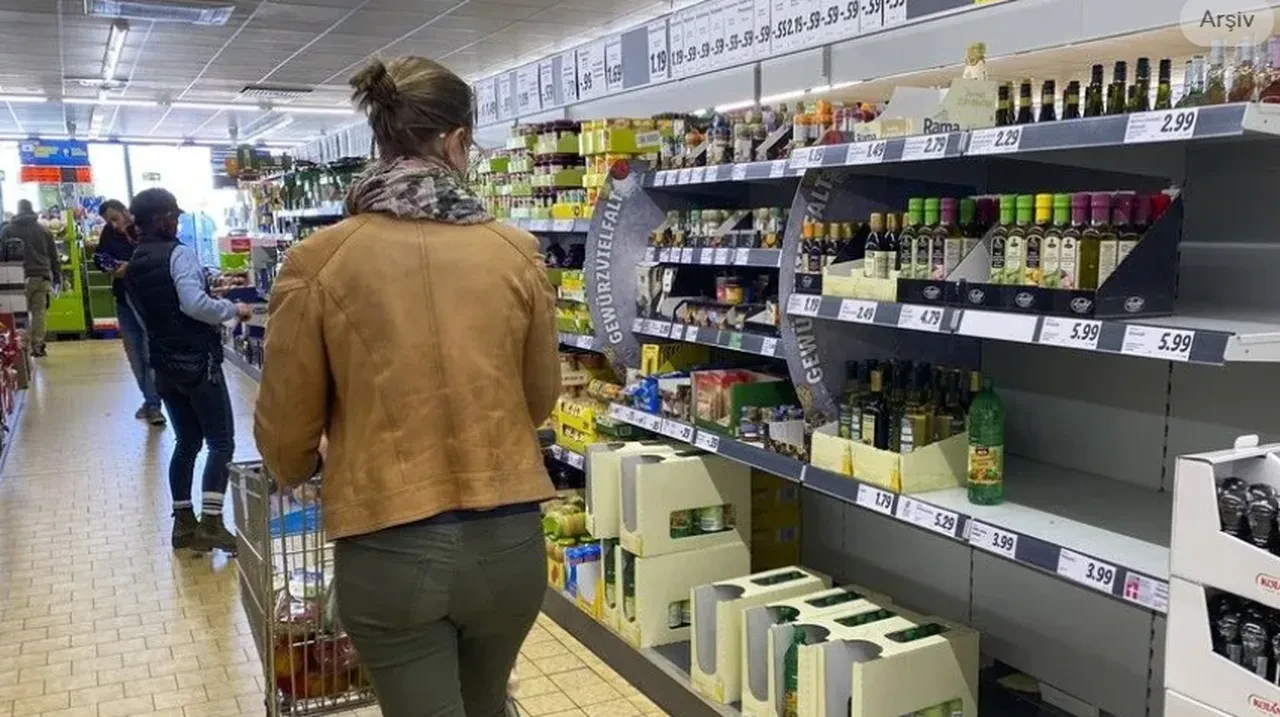
Avrupa'da süpermarketlerin soğutma sistemlerini hedef alan siber saldırılar, gıda tedarik zincirlerinde büyük zarara yol açtı. Eski nesil otomasyon cihazlarını ele geçiren hackerların sıcaklıkları uzaktan değiştirerek tonlarca gıdanın bozulmasına neden oldu. Ekonomist Necmettin Batırel, Tgrthaber.com Özel Haber Editörü Zeynep Gizem Er'e yaptığı açıklamada benzer bir tehdidin Türkiye'de de yaşanabileceğine dikkat çekerek marketler, soğuk hava depoları ve hastaneler için kritik uyarılarda bulundu.
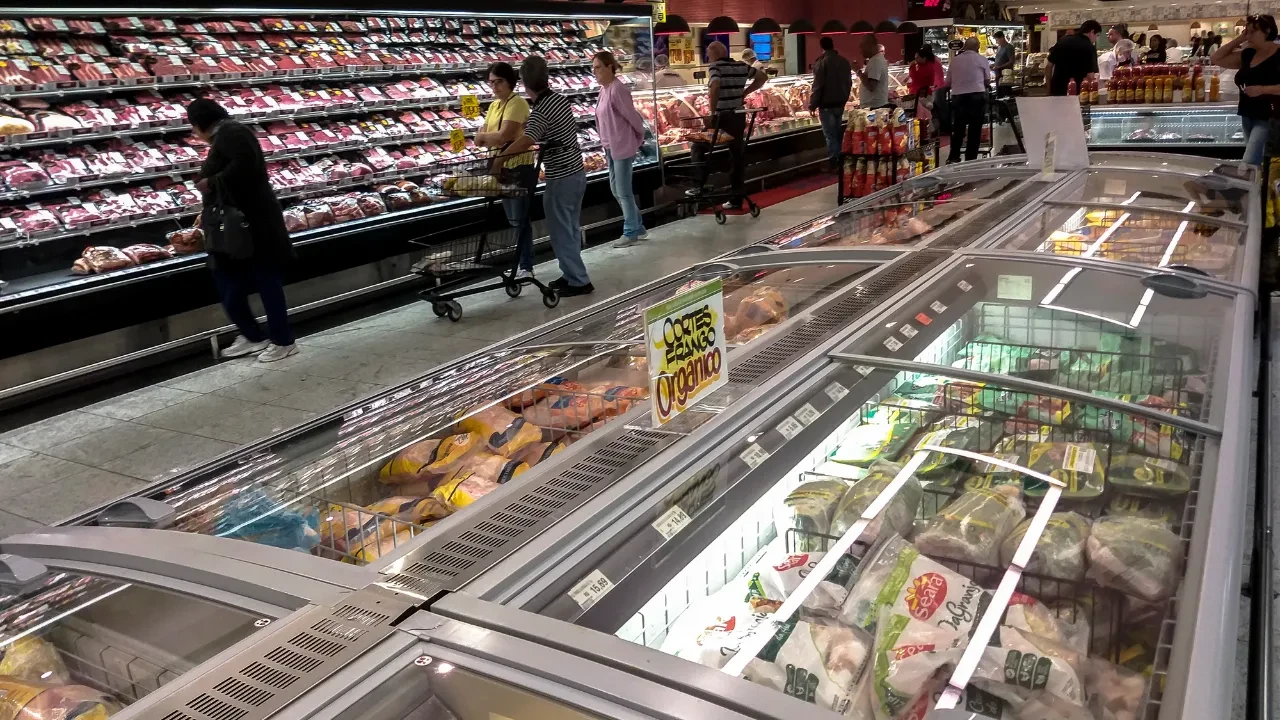
Avrupa'da gıda tedarik zincirlerini hedef alan siber saldırılar yeni bir güvenlik tehdidini gündeme taşıdı. Süpermarketlerin soğutma ve dondurucu sistemlerine sızan hackerların, sıcaklık ayarlarını uzaktan değiştirerek tonlarca gıdanın bozulmasına yol açtı. Fransa, İngiltere, Belçika, Hollanda ve İtalya başta olmak üzere birçok Avrupa ülkesinde yaşandığı belirtilen saldırılar, yalnızca bilgisayar sistemlerinin değil, günlük hayatın devamlılığını sağlayan fiziksel altyapıların da siber saldırıların hedefi olabileceğini gösterdi. Peki Avrupa'yı sarsan bu tehdit Türkiye'ye sıçrayabilir mi? Siber saldırıların arkasında kimler var? Ekonomist Necmettin Batırel, Tgrthaber.com Özel Haber Editörü Zeynep Gizem Er'e yaptığı değerlendirmede, Türkiye'deki işletmelerin de benzer risklerle karşı karşıya kalabileceği konusunda uyardı.
TONLARCA GIDA BOZULDU
Avrupa'da yaşanan saldırıların nasıl gerçekleştirildiğine dikkat çeken Ekonomist Batırel, hackerların süpermarketlerin soğutma ve dondurucu sistemlerini hedef alarak, özellikle eski nesil ve güvenlik güncellemeleri yapılmamış kontrol ünitelerinin saldırılara açık hale geldiğini belirtti.
Necmettin Batırel, saldırıların çalışma yöntemini şöyle anlattı:
"Ekim ve Kasım aylarında Avrupa’da (Fransa, İngiltere, Belçika, Hollanda, Estonya, Finlandiya, İsveç, İrlanda, İtalya ve Romanya gibi ülkelerde) süpermarketlerin ve gıda tedarik zincirlerinin soğutma/dondurucu sistemlerini (Danfoss ve Copeland gibi markaların eski/güncellenmemiş kontrol ünitelerini) hedef alan geniş çaplı bir siber saldırı dalgası yaşandı. Dondurucuların sıcaklıkları uzaktan yükseltilerek (örneğin 50 dereceye kadar çıkararak) tonlarca gıda bozuldu. Bilgisayar korsanları karmaşık ve gelişmiş sıfır gün (zero-day) açıklarından ziyade, internete doğrudan açık bırakılmış eski nesil soğutma ve bina otomasyon kontrol cihazlarına (Danfoss AK-SM800 veya AK-SC355 gibi) sızdı. Birçok sistemde admin gibi varsayılan kullanıcı adları, zayıf şifreler (örneğin "12345") veya tarih tabanlı parola atlama/açıkları kullanıldı. Sıcaklıklar yükseltilince dondurucular defrost (buz çözme) moduna geçti, gıdalar bozuldu ve bazı yerlerde yangınlar veya sprinkler sistemlerinin tetiklenmesiyle ikincil zararlar oluştu. Çoğu şirket siber güvenliği yalnızca sunucular, bilgisayarlar ve e-posta gibi klasik BT alanlarıyla sınırlı tutuyordu. Süpermarketlerin dondurucu ve soğutma sistemleri birer siber tehdit yüzeyi olarak değil, sadece tesis yönetimi ekiplerinin rutin bakım yapması gereken mekanik cihazlar olarak görüldü."
SİBER SALDIRILARIN ARKASINDA KİMLER VAR?
Avrupa'daki siber saldırıların yalnızca maddi kazanç elde etmeyi amaçlayan suç girişimleri olarak değerlendirilmemesi gerektiğini belirten Batırel, devlet destekli hacker grupları, uluslararası siber suç örgütleri ve ticari amaçlarla hareket eden yapıların farklı hedeflerle faaliyet gösterebildiğine dikkat çekti.
Rusya ve Kuzey Kore bağlantılı olduğu öne sürülen bazı istihbarat gruplarının da bu tür saldırılarla anıldığını ifade eden Batırel, siber sabotajların kritik altyapıları hedef alarak ekonomik ve toplumsal sonuçlar doğurabileceğini belirtti. Saldırganların savunmasız cihazlara nasıl ulaştığını ve bu faaliyetlerin arkasındaki motivasyonları ise şöyle anlattı:
"Yıllardır kullanılan, artık üretici desteği veya otomatik güvenlik güncellemesi almayan eski kontrol cihazlarının internete filtresiz (VPN veya güvenlik duvarı arkasında olmadan) bağlanması önlenemedi. Korsanlar, Shodan veya Censys gibi internete bağlı cihazları tarayan özel arama motorlarını kullanarak dünyada halka açık IP'ler üzerinden erişilebilen savunmasız soğutma ünitelerini, kameraları veya otomasyon sistemlerini saniyeler içinde listeliyor. Otomatik botlar binlerce cihazın oturum açma (login) sayfalarını test edip varsayılan şifrelerle ("admin", "12345" vb.) kolayca giriş yapıyor. (Örneğin Lupovis CEO'su Xavier Bellekens), bu tip saldırılar yalnızca hırsızlık değil; kritik altyapılara sızabilme gücünü kanıtlama, tedarik zincirini sarsma ve toplumsal panik meydana getirme amacı taşıyan hibrit/politik savaş taktikleri olarak öne çıkıyor.
Bu Hackerler kime hizmet ediyor ve bu işten dolayı ne kadar kazançları var? Son dönemde Avrupa'da düzenlenen altyapı saldırılarının arkasında büyük oranda devlet destekli gruplar var. Örneğin, Avrupa genelinde süpermarket zincirlerinin ve kan bankalarının soğutma sistemlerini hackleyerek gıdaların ve tıbbi malzemelerin bozulmasına yol açan karmaşık sabotaj eylemlerinin arkasında Rusya ve Kuzey Kore bağlantılı istihbarat gruplarının (Gamaredon, Lazarus vb.) olduğu iddia ediliyor. Bu gruplar doğrudan kendi devletlerinin askeri, siyasi veya jeopolitik çıkarlarına hizmet ederler. Siber suç örgütleri belirli bir devlete doğrudan bağlı olmayan, tamamen finansal kazanç sağlamak amacıyla kurulan uluslararası suç şebekeleridir. (Örn: LockBit, Rhysida, DragonForce). Bunlar, büyük Avrupa şirketlerini veya kamu kurumlarını hedef alarak sistemleri kilitler ve doğrudan kendi kasalarına çalışırlar.
Ticari avantaj elde etmek isteyen bazı şirketler, siber korsanları taşeron olarak kiralayarak rakiplerinin ticari sırlarını, müşteri verilerini veya patentlerini çalmak üzere hizmet alırlar. Şirketin büyüklüğüne göre 1 ila 50 milyon dolar arasında kripto para kazanıyorlar. Avrupa'yı sarsan büyük altyapı ve sabotaj saldırılarında korsanlar rakip devletlerin istihbarat servislerinden finansal destek ve emir alırken; finansal soygun ve fidye eylemlerinde parayı doğrudan Avrupalı dev şirketlerden, bankalardan ve mağdur kurumlardan şantaj yoluyla koparmaktadırlar."
"TÜRKİYE'DEKİ İŞLETMELER BU CİHAZLARI GÜVENLİ OLMAYAN AĞLARA BAĞLI BIRAKIYOR İSE BENZER BİR ZAFİYETLE KARŞI KARŞIYA KALABİLİR"
Avrupa'daki saldırıların ardından gözler Türkiye'deki gıda tedarik zincirlerine, soğuk hava depolarına, lojistik merkezlerine ve hastanelere çevrildi. Türkiye'de de benzer otomasyon ve Nesnelerin İnterneti (IoT) altyapılarının kullanıldığını hatırlatan Batırel, güvenlik önlemlerinin yetersiz kalması halinde işletmelerin benzer saldırılara açık hale gelebileceğini söyledi.
Özellikle internete doğrudan bağlı bırakılan cihazlar, değiştirilmeyen varsayılan şifreler ve güncellenmeyen kontrol sistemlerinin ciddi güvenlik açıkları oluşturabileceğini belirten Batırel, Türkiye için şu uyarıyı yaptı:
"Peki şimdi gelelim en önemli soruya. Türkiye’de de aynı durum yaşanır mı? Ülkemizdeki süpermarket zincirleri, soğuk hava depoları, lojistik merkezleri, hastaneler (kan bankaları vb.) ve endüstriyel tesisler de benzer otomasyon ve IoT (Nesnelerin İnterneti) altyapıları kullanmaktadır. Eğer Türkiye’deki işletmeler de bu cihazları güvenli olmayan ağlara (Public IP) bağlı bırakıyor, varsayılan şifreleri değiştirmiyor ve düzenli yama/güncelleme yapmıyorsa benzer bir zafiyetle karşı karşıya kalabilir. Soğutma, ısıtma, aydınlatma ve bina otomasyon sistemleri (OT), genel internet ağından ve şirket çalışanlarının kullandığı ofis ağından kesinlikle izole edilmelidir. Bu cihazlara dışarıdan veya uzaktan erişim gerekiyorsa, asla doğrudan internete açık bırakılmamalı; yalnızca şifreli VPN tünelleri veya güvenli ağ geçitleri (Gateway) üzerinden erişim sağlanmalıdır. Tüm yönetim panellerinde varsayılan şifreler (admin/12345 vb.) derhal değiştirilmeli, mümkünse çok faktörlü kimlik doğrulama (MFA/2FA) getirilmelidir. Kullanılan tüm endüstriyel kontrol cihazları (PLC, scada, soğutucu kontrolcüler) envantere alınmalı, üretici desteği bitmiş eski cihazlar yenilenmeli veya güncellenmelidir. Yönetimler, binalardaki fiziksel makineleri ve sensörleri de kurumsal siber güvenlik politikalarının ve NIS2 benzeri uyumluluk kurallarının tam merkezine koymalıdır. Yoksa biz de Avrupa’nın düştüğü duruma düşeriz."



 Google Play
 App Store

 09:54
 Haberi Paylaş


 İLGİLİ HABERLER
 YORUM YAZ