Havayolu firmaları binlerce yolcunun kişisel verilerini çaldırdı
Rezervasyon platformu Amadeus sistemlerindeki güvenlik açığı nedeniyle uluslararası havayolu şirketlerine ait on binlerce yolcunun seyahat ve pasaport verileri sızdırıldı. JAL, ANA ve Cathay Pacific başta olmak üzere çok sayıda taşıyıcı ihlalden etkilendiğini bildirdi.
Havayolu firmalarına rezervasyon ve biletleme hizmeti sağlayan Amadeus'un sistemleri hacklendi. Yetkisiz kişilerin sisteme sızması sonucunda yolcuların isimleri, uçuş güzergahları ve belirli durumlarda pasaport bilgileri açığa çıktı.
Ağustos 2023 ile Eylül 2026 tarihleri arasını kapsayan sızıntı neticesinde etkilenen toplam yolcu sayısı ve ihlalin Amadeus tarafından ilk olarak ne zaman tespit edildiği belli değil. Kendi kurumsal ağlarında güvenlik ihlali yaşanmadığını vurgulayan Cathay Pacific ve Malaysia Airlines gibi şirketler, yetkisiz erişimin doğrudan rezervasyon verilerini işleyen Amadeus üzerinde gerçekleştiğini açıkladı.
HANGİ HAVAYOLU FİRMALARI ETKİLENDİ?
Sızıntıdan etkilendiğini resmi olarak duyuran şirketler arasında Japan Airlines (JAL), ANA ve Cathay Pacific yer alıyor. JAL ve iştiraki Japan Transocean Air, yaklaşık 92 bin müşterinin verilerine ulaşıldığını ve paylaşılan bilgilerin çoğunlukla isimler ve uçuş ayrıntılarından oluştuğunu açıkladı.
Açıklamaya göre etkilenen yolculardan 2 bininin pasaport numaraları, milliyet, e-posta adresi veya telefon numarası gibi kritik verileri de açığa çıktı.
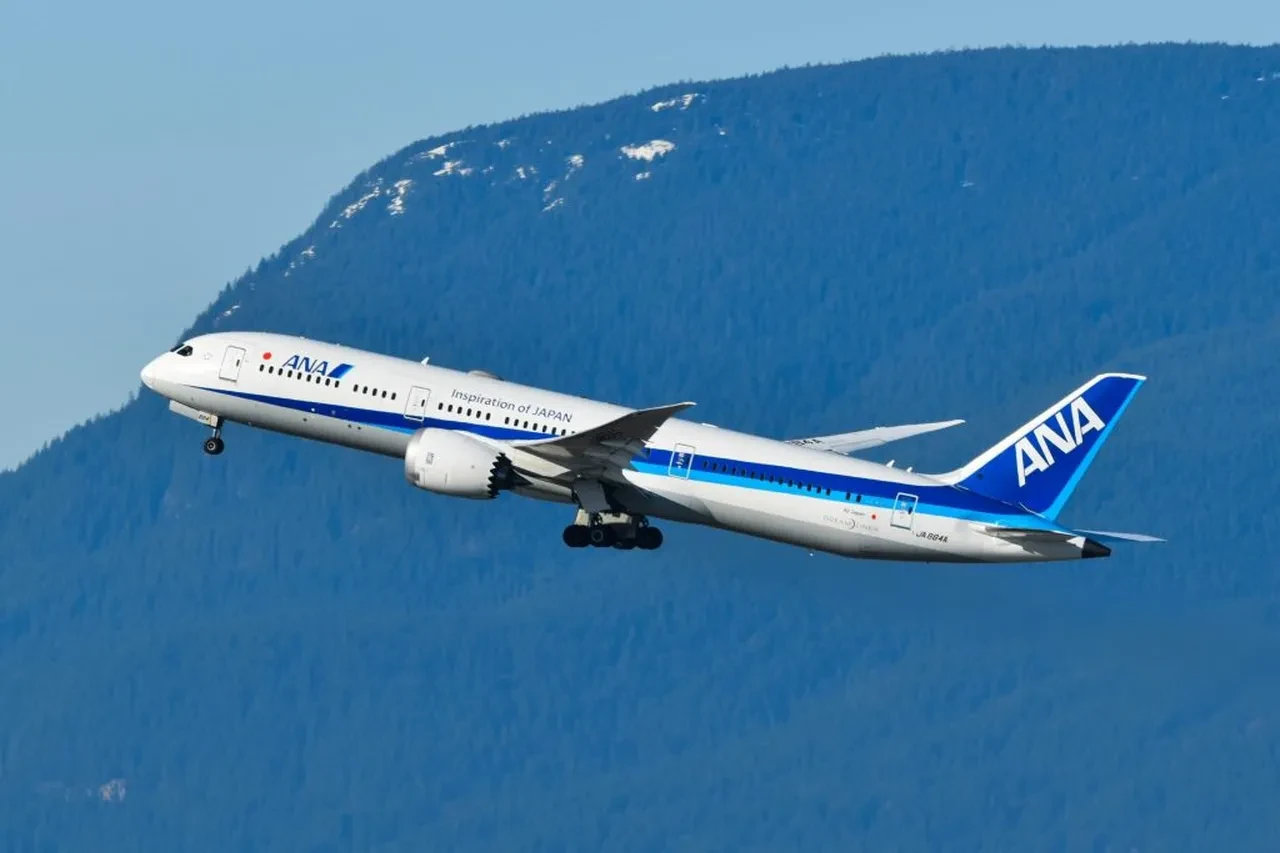
Japonya merkezli ANA firması, yaklaşık 37 bin 800 müşterisinin kaydının ihlalden etkilendiğini, 1.700 yolcunun uçuş detaylarının yanında pasaport veya iletişim bilgilerine de erişilmiş olabileceğini aktardı. Havayolu şirketi, kredi kartı numaralarının veya parolaların açığa çıkmadığını kaydetti.
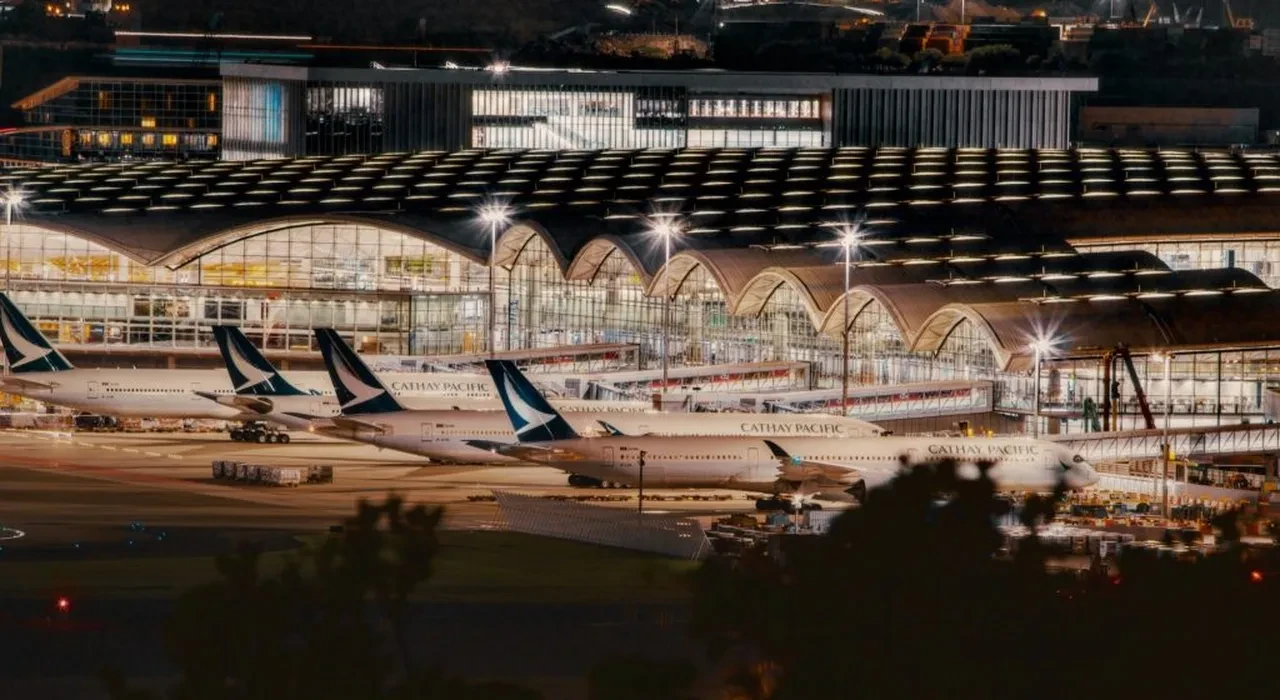
Hong Kong merkezli Cathay Pacific, erişilen kayıtların 53 bin rezervasyonu kapsadığını açıkladı. Ulaşılan bilgilerin çoğunlukla rezervasyon referansı, yolcu adı ve uçuş detaylarından ibaret olduğu; bazı kayıtlarda e-posta adresleri, telefon numaraları, seyahat belgesi bilgileri veya mil programı numaralarının da yer aldığı aktarıldı. Cathay Pacific, finansal veya ödeme verilerine erişildiğine dair hiçbir kanıt bulunmadığını bildirdi.
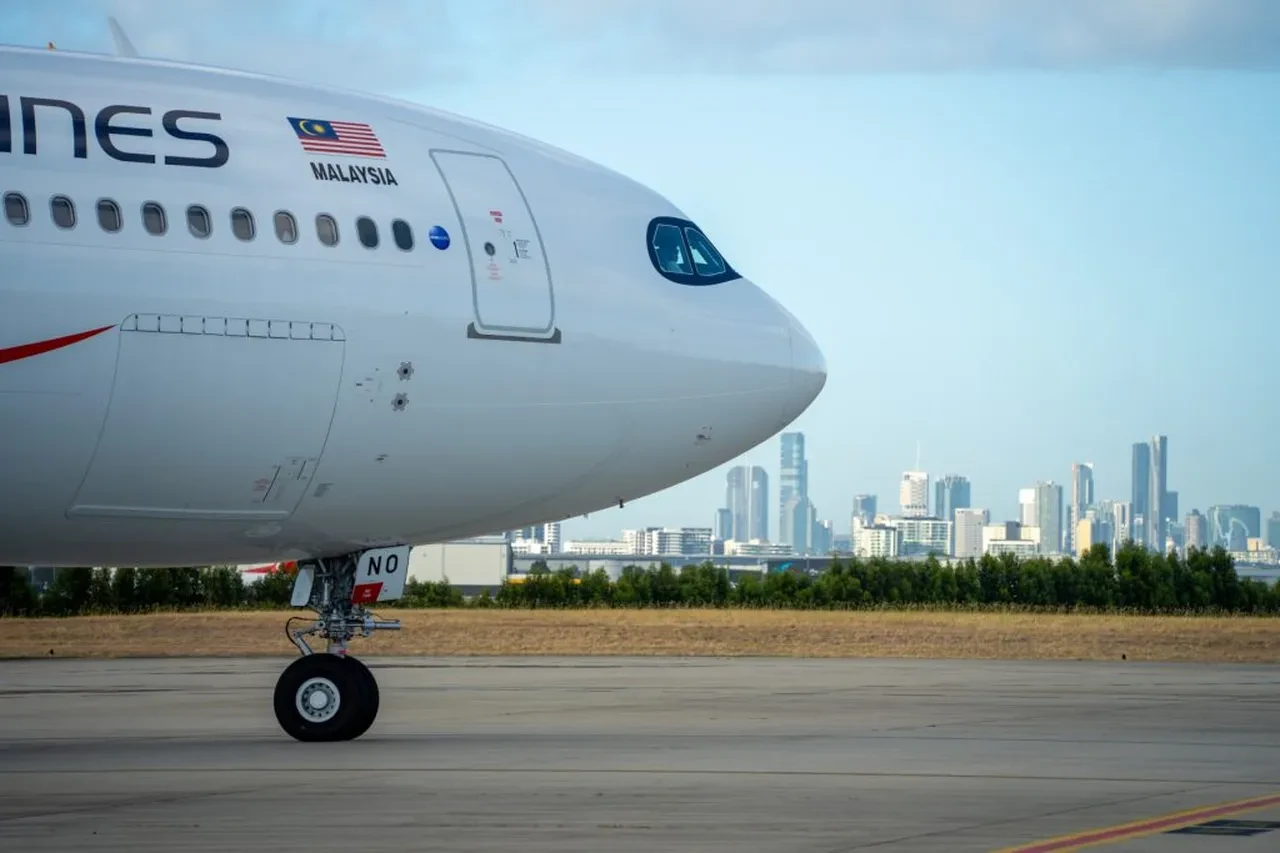
Güney Koreli Korean Air ve Asiana Airlines ile Alman Condor havayolu şirketinin de ihlalden etkilendiği rapor edildi. Reuters’ın aktardığına göre Malaysia Airlines 1 Kasım'da müşteri verilerinin açığa çıkmış olabileceğini teyit ederken, Avustralyalı Qantas rezervasyonlarının sızıntı kapsamında olup olmadığını inceliyor.
SIZINTI NASIL GERÇEKLEŞTİ?
JAL tarafından aktarılan bilgilere göre Amadeus, havayolu şirketine 23 Ekim'de ilk bildirimi iletti. Cathay Pacific ise 28 Ekim’de bilgilendirildiğini ve ayrıntılı verilerin ertesi gün ulaştığını duyurdu. JAL’ın yayınladığı bildirimde yetkisiz erişimlerin 10 Ağustos 2023 ile 23 Eylül 2026 tarihleri arasında gerçekleştiği listelendi.
Cathay Pacific, bir kullanıcının yolcu rezervasyonlarını incelemek amacıyla Amadeus hesabına ait giriş bilgilerini kullandığını, rezervasyon sağlayıcısının buna karşılık olarak parolayı sıfırladığını ve olağandışı hareket kontrollerini artırdığını duyurdu.



 Google Play
 App Store

 15:26
 Haberi Paylaş


 İLGİLİ HABERLER
 YORUM YAZ