KAYNAK:
Murat Makas
|
GİRİŞ:
10.11.2026
saat ikonu 09:42
|
GÜNCELLEME:
10.11.2026
saat ikonu 09:52

Milyonluk araçları 'admin' şifresiyle korumuşlar! Otomobil markalarında güvenlik açığı

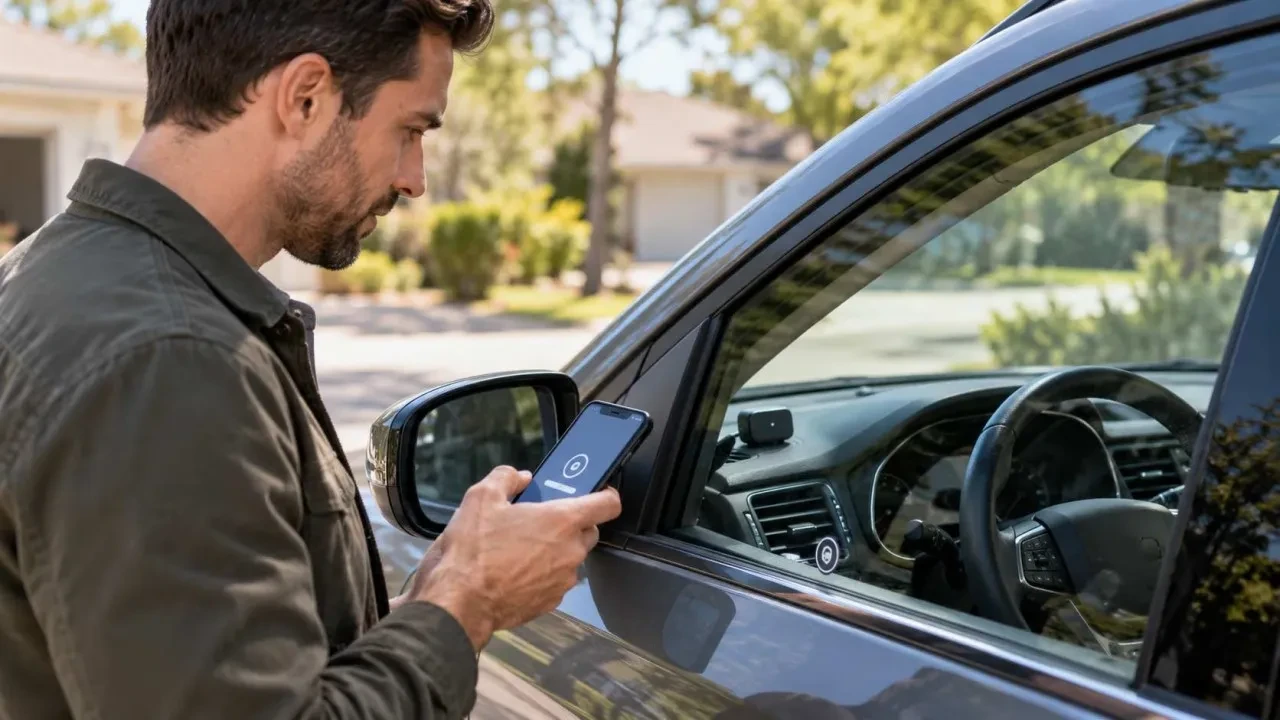
İki güvenlik araştırmacısı, popüler otomobil markalarının kullandığı ForgeRock kimlik doğrulama sunucularında "admin:admin" şifresi üzerinden sistemlere sızmayı başardı. Müşteri hesaplarının kontrolünü ele geçiren uzmanlar, elde ettikleri erişim jetonlarıyla test araçlarının kapılarını uzaktan açarak motorlarını çalıştırdı.

Milyonluk araçları 'admin' şifresiyle korumuşlar! Otomobil markalarında güvenlik açığı
KAYNAK:
Murat Makas
|
GİRİŞ:
10.11.2026
saat ikonu 09:42
|
GÜNCELLEME:
10.11.2026
saat ikonu 09:52

Shubham Shah ve Sam Curry isimli güvenlik araştırmacıları, iki otomobil markasının mobil uygulamalarının giriş sistemlerini ele geçirdi. Araştırmacılar, elde ettikleri erişim sayesinde herhangi bir müşterinin hesabına sızarak bağlantılı araçların kapılarını açıp motorlarını çalıştırabildiklerini kanıtladı.

Milyonluk araçları 'admin' şifresiyle korumuşlar! Otomobil markalarında güvenlik açığı

0:00 98
HABERİN ÖZETİ

Milyonluk araçları 'admin' şifresiyle korumuşlar! Otomobil markalarında güvenlik açığı

Güvenlik araştırmacıları Shubham Shah ve Sam Curry, iki otomobil markasının mobil uygulamalarının giriş sistemlerindeki bir güvenlik açığını ele geçirerek müşterilerin araçlarına uzaktan erişim sağladı.
Araştırmacılar, müşterilerin hesaplarına sızarak bağlantılı araçların kapılarını açıp motorlarını çalıştırabildiklerini kanıtladı.
Güvenlik açığının temelinde, otomobil markalarının kullandığı ForgeRock kimlik doğrulama platformunun "OpenIDM" bölümündeki yerleşik yönetici konsolunun zayıf parolayla açık bırakılması yatıyordu.
Konsola erişim için kullanılan kullanıcı adı ve şifre sadece \"admin\" kelimesinden oluşuyordu.
Araştırmacılar, özel bir yöntemle, sınır sunucusu ile arka plandaki Java yazılımının aynı web adresini farklı okumasından faydalanarak konsola ulaştı.
Güvenlik açığı, durum rapor edildikten sonra yaklaşık iki saat içinde kapatıldı.

Her iki otomobil markası da müşteri girişleri için ForgeRock kimlik doğrulama platformunu kullanıyordu. Sistemin "OpenIDM" adlı müşteri kayıtlarını tutan bölümünde inceleme yapan uzmanlar, Apache Felix aracıyla desteklenen yerleşik yönetici konsoluna ulaştı.
Milyonluk araçları 'admin' şifresiyle korumuşlar! Otomobil markalarında güvenlik açığı

ForgeRock'un resmi güvenlik rehberinde aktifleştirilmeden önce kaldırılması veya dışarıya kapatılması gerektiği belirtilen konsol sunucularda aktif bırakılmıştı. Üstelik konsola giriş için gereken kullanıcı adı ve şifre ise "admin" kelimesinden oluşuyordu.

Açık internet erişimine kapalı olan konsola ulaşmak için araştırmacılar özel bir yöntem izledi. Siteyi koruyan sınır sunucusu ile arka plandaki Java yazılımının aynı web adresini farklı okumasından faydalanan uzmanlar, URL'ye kodlanmış eğik çizgiler ve ekstra karakterler ekledi.

Sınır sunucusu talebi zararsız bir statik dosya olarak algılarken arka plandaki sunucu isteği doğrudan konsol yoluna yönlendirdi ve varsayılan şifre sayesinde sisteme tam erişim sağlandı.
Milyonluk araçları 'admin' şifresiyle korumuşlar! Otomobil markalarında güvenlik açığı

GÜVENLİK AÇIĞI 2 SAAT SONRA KAPATILDI

Testlerin ardından gerçek e-posta adresi sisteme geri yüklendi. Sadece kendi araçlarında ve izin veren sahiplerin otomobillerinde işlem yaptıklarını belirten araştırmacılar, tam saldırı zincirini Şubat 2026'da yalnızca ABD'deki hesaplar ve araçlar üzerinde test ettiklerini açıkladı.

Durumun rapor edilmesinden yaklaşık iki saat sonra her iki markanın sistemlerindeki açıklar kapatıldı.

ETİKETLER
#Shubham Shah
#Sam Curry
#Forgerock
#Openidm
#Apache Felix
#Otomobil
YorumYORUM YAZ
Uyarı
Küfür, hakaret, bir grup, ırk ya da kişiyi aşağılayan imalar içeren, inançlara saldıran yorumlar onaylanmamaktır. Türkçe imla kurallarına dikkat edilmeyen, büyük harflerle yazılan metinler dikkate alınmamaktadır.