Avrupa’yı şoke eden saldırı: ARTEX ortalığı karıştırdı

1
Avrupa’yı şoke eden saldırı: ARTEX ortalığı karıştırdı

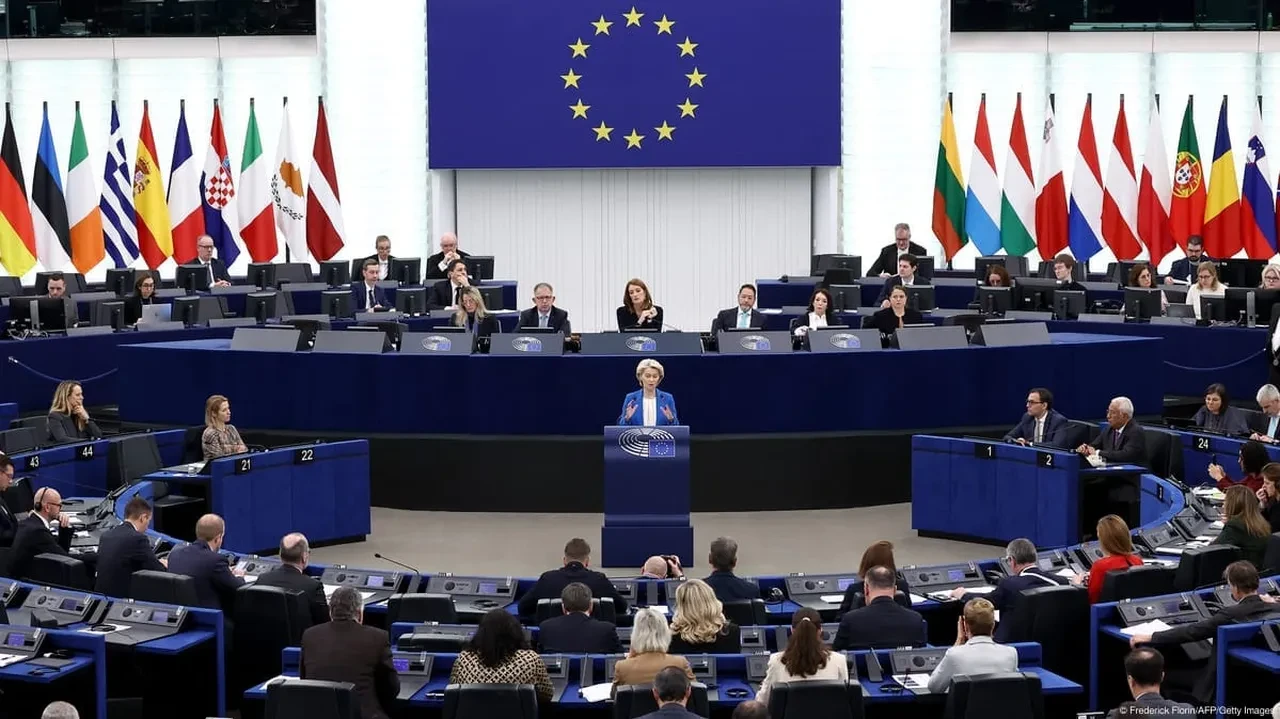
Avrupa Birliği'nin en önemli kurumlarından Avrupa Komisyonu, uluslararası hackerların düzenlediği siber saldırının hedefi oldu. Yapay zekâ destekli ARTEX aracının kullanıldığı saldırı nedeniyle kurumun bazı iç sistemleri 10 günden uzun süre hizmet veremedi. Çalışanların kişisel bilgilerinin ele geçirilmiş olabileceği şüphesi ise endişeleri artırdı. AB kurumlarının siber güvenliğinden sorumlu CERT-EU tarafından tespit edilen saldırının boyutu henüz tam olarak ortaya çıkarılamadı. Yetkililer, saldırganların hangi sistemlere eriştiğini ve kurum çalışanlarına ait hassas bilgilerin dışarı sızdırılıp sızdırılmadığını araştırıyor.

2
Avrupa’yı şoke eden saldırı: ARTEX ortalığı karıştırdı

KRİTİK SİSTEMLER 10 GÜNDEN FAZLA DEVRE DIŞI KALDI

Politico'nun aktardığı bilgilere göre siber saldırı, Avrupa Komisyonu çalışanlarının günlük işlemlerini yürüttüğü önemli platformlarda ciddi aksamalara yol açtı. Özellikle personelin maaş bordrolarını kontrol ettiği, izin başvurularını yaptığı ve çalışma saatlerini kaydettiği Sysper insan kaynakları sistemi saldırıdan etkilendi.

Çalışanların sağlık harcamaları için geri ödeme talebinde bulunduğu MyPMO platformu da güvenlik önlemleri kapsamında geçici olarak erişime kapatıldı. Sistemlerin büyük bölümü yeniden kullanıma açılsa da sorunlar tamamen giderilemedi. Hafta başında hizmet vermeye başlayan Sysper, çarşamba günü kısa süreliğine yeniden devre dışı kaldı.

Komisyon çalışanlarının maaş ödemelerinde herhangi bir aksama yaşanmadı. Ancak bazı personelin çalışma saatlerini kaydedemediği ve izin başvurularını gerçekleştiremediği bildirildi.

3
Avrupa’yı şoke eden saldırı: ARTEX ortalığı karıştırdı

MAAŞ, ADRES VE SAĞLIK BİLGİLERİ TEHLİKEDE

Saldırının en çok endişe yaratan boyutu ise çalışanların kişisel verilerinin güvenliği oldu. Hedef alınan Sysper, MyPMO ve diğer insan kaynakları sistemlerinde personelin isimleri, maaş dereceleri, ev adresleri ve iletişim bilgileri gibi hassas veriler bulunuyor. Saldırganların bu bilgilere ulaşıp ulaşmadığı henüz kesinleşmedi. Ancak olası bir veri sızıntısının, Komisyon çalışanlarına yönelik daha kapsamlı kimlik avı ve sosyal mühendislik saldırılarının önünü açabileceği değerlendiriliyor.

Euronews'e konuşan bir yetkili, personelin sağlık sigortası işlemlerinde kullandığı Ortak Hastalık Sigortası Programı'nın (JSIS) perşembe günü itibarıyla hâlâ erişime kapalı olduğunu aktardı. Öte yandan saldırıdan etkilenen insan kaynakları platformlarının, Komisyonun kurum içi belgelerini barındıran altyapıdan ayrı çalıştığı belirtiliyor. Bu nedenle söz konusu sistemlerin hedef alınması, kurumun dahili belgelerinin de ele geçirildiği anlamına gelmiyor.

4
Avrupa’yı şoke eden saldırı: ARTEX ortalığı karıştırdı

SALDIRIDA YAPAY ZEKÂ DESTEKLİ ARTEX KULLANILDI

Siber saldırının arkasındaki yöntem de dikkat çekti. CERT-EU'nun bu ayın başlarında tespit ettiği şüpheli faaliyetlerde, hackerların ARTEX adlı kamuya açık yapay zekâ destekli araçtan yararlandığı belirlendi. Normal şartlarda sistemlerdeki güvenlik açıklarını tespit etmek için geliştirilen ARTEX'in, bu kez kötü niyetli kişilerin elinde saldırı amacıyla kullanıldığı ifade edildi.

Avrupa Komisyonu Sözcüsü Thomas Regnier, siber saldırı kampanyasının tespit edilmesinin ardından gerekli güvenlik önlemlerinin alındığını açıkladı. Regnier, belirli sistemlerin hedef alındığını ve saldırıdan etkilenen kişilerin standart prosedürler doğrultusunda bilgilendirildiğini söyledi.

Buna karşın Komisyon, olayın kapsamına ve olası veri kaybına ilişkin henüz kesin bir bilgi paylaşmadı. Soruşturma ekipleri, hangi verilere erişildiğini ve herhangi bir bilginin kurum dışına çıkarılıp çıkarılmadığını belirlemeye çalışıyor. Belirsizlik sürerken çalışanlara yapılan kurum içi bilgilendirmelerin de sınırlı kaldığı aktarılıyor.

5
Avrupa’yı şoke eden saldırı: ARTEX ortalığı karıştırdı

FBI UYARMIŞTI: SİSTEMLERE 3 SAATTEN KISA SÜREDE SIZABİLİYORLAR

Saldırıda kullanılan ARTEX, kısa süre önce ABD Federal Soruşturma Bürosu'nun (FBI) da gündemine gelmişti. FBI, yayımladığı güvenlik uyarısında yapay zekâ destekli ARTEX aracının siber saldırganların işini önemli ölçüde kolaylaştırdığına dikkat çekmişti.

Kurumun değerlendirmesine göre hackerlar, bu tür araçların yardımıyla hedef belirleme aşamasından sistemlerde üst düzey yetkilere ulaşmaya kadar geçen süreyi bazı saldırılarda üç saatin altına indirebiliyor. Avrupa Komisyonu'nda yaşanan olay da söz konusu aracın kötü amaçlarla kullanılmasının yaratabileceği riskleri yeniden gündeme taşıdı.

6
Avrupa’yı şoke eden saldırı: ARTEX ortalığı karıştırdı

AVRUPA KOMİSYONU'NDA ACİL KRİZ TOPLANTISI

Saldırının ardından Avrupa Komisyonu yönetimi de harekete geçti. Kurumun en üst düzey iç kriz yönetim organı olan Kurumsal Yönetim Kurulu (Corporate Management Board), devam eden siber güvenlik olaylarını değerlendirmek üzere acil toplantıya çağrıldı. Komisyonun dijital hizmetlerden sorumlu birimi ise mevcut güvenlik kontrollerinin artırılması talimatını verdi.

Teknolojiden Sorumlu Komisyon Üyesi Henna Virkkunen de çarşamba günü gerçekleştirilen Komisyon üyeleri toplantısında saldırıya karşı alınan önlemler hakkında bilgi verdi.

DAHA ÖNCE 91,7 GB VERİ ELE GEÇİRİLMİŞTİ

Avrupa Komisyonu'nun siber güvenlik sorunları yalnızca son saldırıyla sınırlı değil. Mart ayında kurumun Europa.eu internet sitelerini barındıran bulut altyapısına yönelik saldırıda, kişisel bilgiler ve e-posta içeriklerinin de aralarında bulunduğu yaklaşık 91,7 GB veri ele geçirilmişti. Ocak ayında yaşanan bir başka güvenlik ihlalinde ise Komisyonun merkezi mobil cihaz altyapısı hedef alınmıştı.

YorumYORUM YAZ
Uyarı
Küfür, hakaret, bir grup, ırk ya da kişiyi aşağılayan imalar içeren, inançlara saldıran yorumlar onaylanmamaktır. Türkçe imla kurallarına dikkat edilmeyen, büyük harflerle yazılan metinler dikkate alınmamaktadır.