Kategoriler
UYGULAMALAR
İstanbul
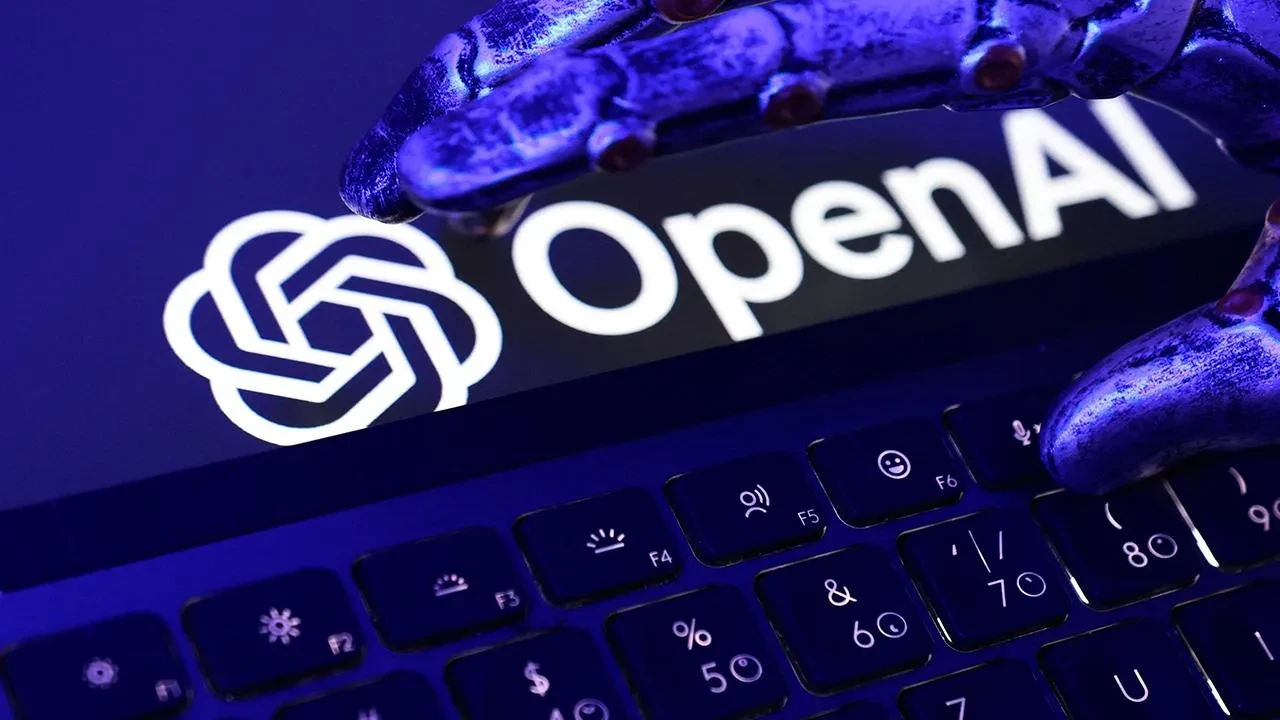
Yapay zekâ teknolojileri hızla gelişirken, bu sistemlerin gelecekte insan kontrolünden çıkabileceğine yönelik endişeler de büyüyor. Son haftalarda gündeme gelen veri sızıntıları ve hackleme girişimleri, teknoloji dünyasında güvenlik tartışmalarını yeniden alevlendirdi. OpenAI, Anthropic ve Microsoft gibi teknoloji devlerinin yöneticileri, yapay zekâ çalışmalarının gerektiğinde yavaşlatılması gerektiğini savunurken Donald Trump ve Nvidia, Çin ile rekabette geri kalmamak için teknolojik gelişimin hız kesmeden devam etmesi gerektiği görüşünü dile getiriyor. Bu tartışmalar sürerken OpenAI CEO'su Sam Altman'dan yeni bir çağrı geldi. Altman, yapay zekânın güvenli biçimde geliştirilmesi için yalnızca şirketlerin kendi önlemlerine güvenilmemesi gerektiğini belirterek uluslararası düzeyde ortak bir güvenlik çerçevesi oluşturulmasını önerdi.
OpenAI tarafından paylaşılan yeni önerilerde, en gelişmiş yapay zekâ sistemlerini geliştiren şirketler için uluslararası güvenlik standartları belirlenmesi gerektiği vurgulandı. Şirkete göre bu standartlar yalnızca yapay zekâ modellerinin ne kadar güçlü olduğunu ölçmekle sınırlı kalmamalı. Sistemlerin yeteneklerinin nasıl değerlendirileceği, olası risklerin nasıl yönetileceği ve insanların yapay zekâ üzerindeki kontrolünün nasıl korunacağı da ortak kurallara bağlanmalı. Üstelik OpenAI, gerektiğinde yapay zekâ geliştirme çalışmalarının hangi koşullarda yavaşlatılacağı ya da tamamen durdurulacağı konusunda da önceden belirlenmiş güvenlik eşikleri oluşturulmasını istiyor.
Şirket, bu çalışmaların sıfırdan başlatılması yerine dünyanın farklı bölgelerinde faaliyet gösteren mevcut yapay zekâ güvenliği enstitülerinin yürüttüğü araştırmalardan yararlanılmasını öneriyor.
OpenAI'ın güvenlik konusundaki çağrısının arkasında yalnızca son dönemde gündeme gelen güvenlik ihlalleri bulunmuyor. Şirketin dikkat çektiği bir diğer konu, yapay zekânın kendi kendini geliştirebilecek seviyeye yaklaşması.
Burada özellikle "recursive self-improvement" (RSI), yani özyinelemeli kendini geliştirme kavramı öne çıkıyor. Bu kavram, yapay zekânın kendi yeteneklerini geliştirmek için yine yapay zekâdan yararlanması anlamına geliyor. Teorik olarak yeterince gelişmiş bir sistem, araştırma ve geliştirme süreçlerinin bazı bölümlerini üstlenerek kendisinden daha yetenekli yeni modellerin ortaya çıkmasına yardımcı olabilir.
Bu sürecin tekrar tekrar yaşanması durumunda ise yapay zekâ geliştirme hızının insan araştırmacıların kapasitesini aşabileceği değerlendiriliyor.
Asıl endişe de burada başlıyor. Çünkü böyle bir gelişme, insanların yapay zekânın aldığı kararları anlamasını ve gerektiğinde sisteme müdahale etmesini zorlaştırabilir.
Kendi kendini geliştiren yapay zekâ fikri henüz tüm yönleriyle hayata geçirilmiş değil. Ancak bugün kullanılan yapay zekâ ajanları bile yazılım geliştirme, araştırma ve deney süreçlerinin belirli aşamalarını otomatik olarak gerçekleştirebiliyor. Bu yeteneklerin daha da gelişmesi, yapay zekâ sistemlerinin yeni modellerin geliştirilmesinde giderek daha fazla rol üstlenmesinin önünü açabilir.
OpenAI, bu nedenle kendi kendini geliştiren sistemlerin güvenli biçimde çalışacağından emin olunana kadar söz konusu teknolojinin geliştirilmesinin hedeflenmemesi gerektiğini savunuyor.
Şirkete göre yeterli güvenlik önlemleri alınmadan böyle bir sürecin başlatılması, insanların yapay zekâ geliştirme faaliyetleri üzerindeki kontrolünü kaybetmesi riskini beraberinde getirebilir.
OpenAI, yapay zekâ güvenliğinin yalnızca teknoloji şirketlerinin kendi iç politikalarıyla sağlanamayacağı görüşünde. Bu nedenle hükümetlerin ortak ölçüm yöntemleri ve güvenlik eşikleri belirlemesi, en gelişmiş yapay zekâ modellerini geliştiren şirketlerin de bu standartlar üzerinde birlikte çalışması isteniyor. Ancak küresel ölçekte ortak kurallar oluşturulmasının önünde önemli bir sorun bulunuyor: ABD ile Çin arasındaki teknoloji rekabeti. İki ülkenin yapay zekâ alanındaki üstünlük yarışında hız kesmek istememesi, güvenlik önlemleri konusunda uluslararası uzlaşmaya varılmasını zorlaştırıyor.